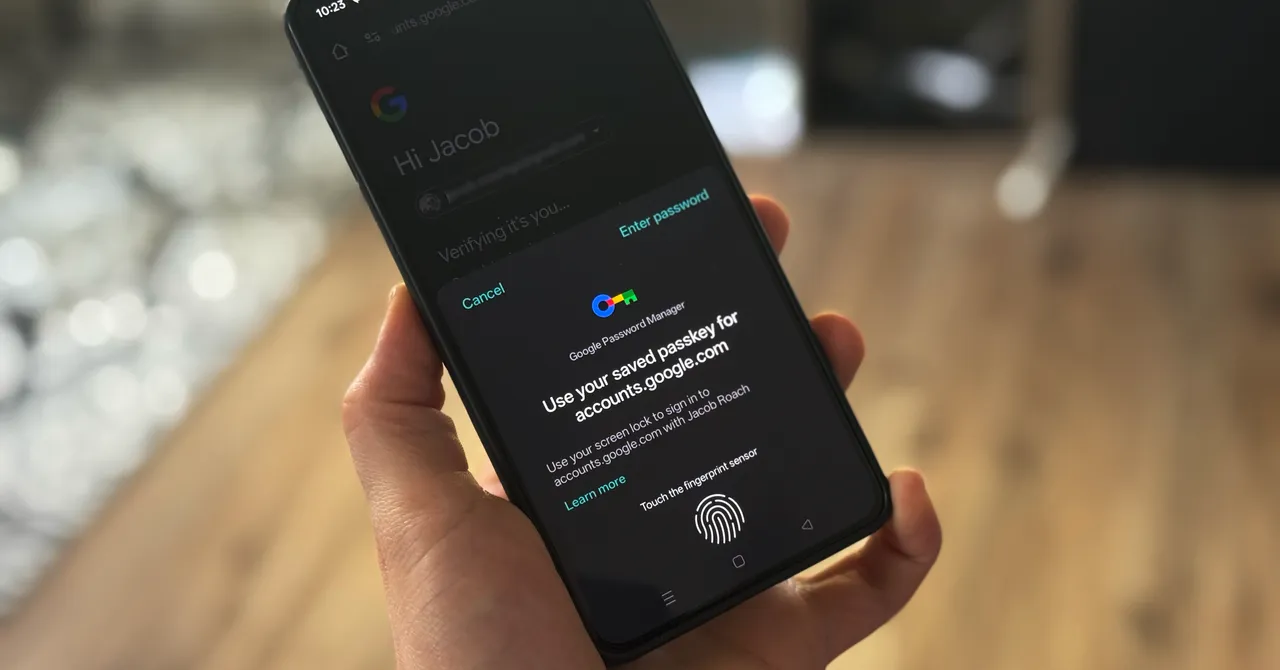
Google, Apple и Microsoft уже поддерживают вход по пасскею. Он позволяет входить в аккаунты без пароля, поэтому пользователю нескольких сервисов приходится запоминать меньше комбинаций.
Ключи доступа срабатывают локально и не уходят на серверы
При создании пасскея система генерирует уникальную пару криптографических ключей вместо длинного пароля. Открытый ключ хранится на сервере, а закрытый остаётся на смартфоне, планшете или ПК.
Для подключения пасскея устройство должно быть защищено ПИН-кодом, паролем, графическим ключом, отпечатком пальца или сканированием лица. Вход подтверждается отпечатком, сканированием лица или ПИН-кодом и занимает доли секунды. Такой способ авторизации есть у Сбера и PayPal.
Физическое владение смартфоном защищает профиль надежнее кодов из СМС
Код из СМС можно выманить через фишинговую ссылку и использовать для входа в учётную запись. При входе по пасскею человек подтверждает действие на своём устройстве с помощью биометрии или ПИН-кода. Привязанный к устройству ключ нельзя перехватить через такую ссылку.
Запасные способы авторизации спасают аккаунты при потере телефона
Если единственный пасскей остался на потерянном телефоне, вход в аккаунт может стать недоступным — в том числе во время зимней поездки. Пока телефон под рукой, резервные коды сохраняют, а синхронизацию пасскеев через менеджер паролей настраивают заранее.